Des données présentées comme appartenant à des millions de joueurs Minecraft sont actuellement proposées à la vente sur des forums. Une première annonce évoque 18 millions d’enregistrements, une autre 9 millions. Les échantillons analysés par des chercheurs en cybersécurité invitent toutefois à prendre ces chiffres avec beaucoup de recul.
En bref
- Deux annonces revendiquent respectivement 18 et 9 millions d’enregistrements liés à des joueurs Minecraft.
- Les deux échantillons analysés contiennent en réalité les mêmes 1 000 entrées.
- Des noms d’utilisateur, adresses e-mail et certains hash de mots de passe y figurent.
- Aucun élément ne permet actuellement de conclure à une fuite provenant de Mojang ou Microsoft.
18 millions d’enregistrements annoncés à la vente
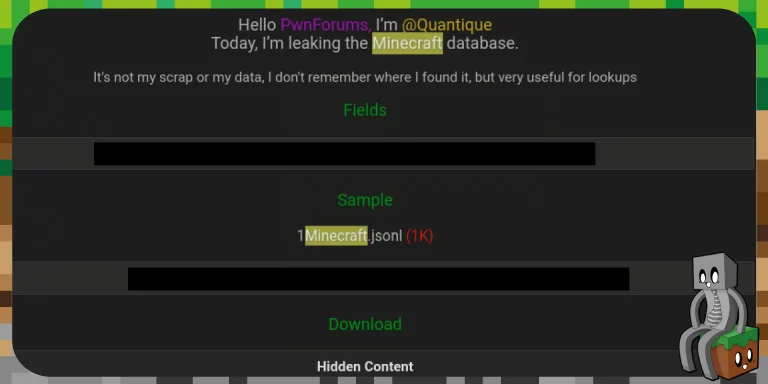
L’affaire a été repérée à travers deux publications apparues sur des forums fréquentés pour la vente de données compromises. L’un des vendeurs affirme disposer d’une base de 18 millions d’enregistrements associés à des joueurs Minecraft. Une autre publication en revendique 9 millions.
Cybernews a pu récupérer les échantillons accompagnant ces deux offres et les transmettre à ses chercheurs. Leur analyse montre une première anomalie : les deux bases supposément différentes fournissent en réalité le même échantillon de 1 000 enregistrements.
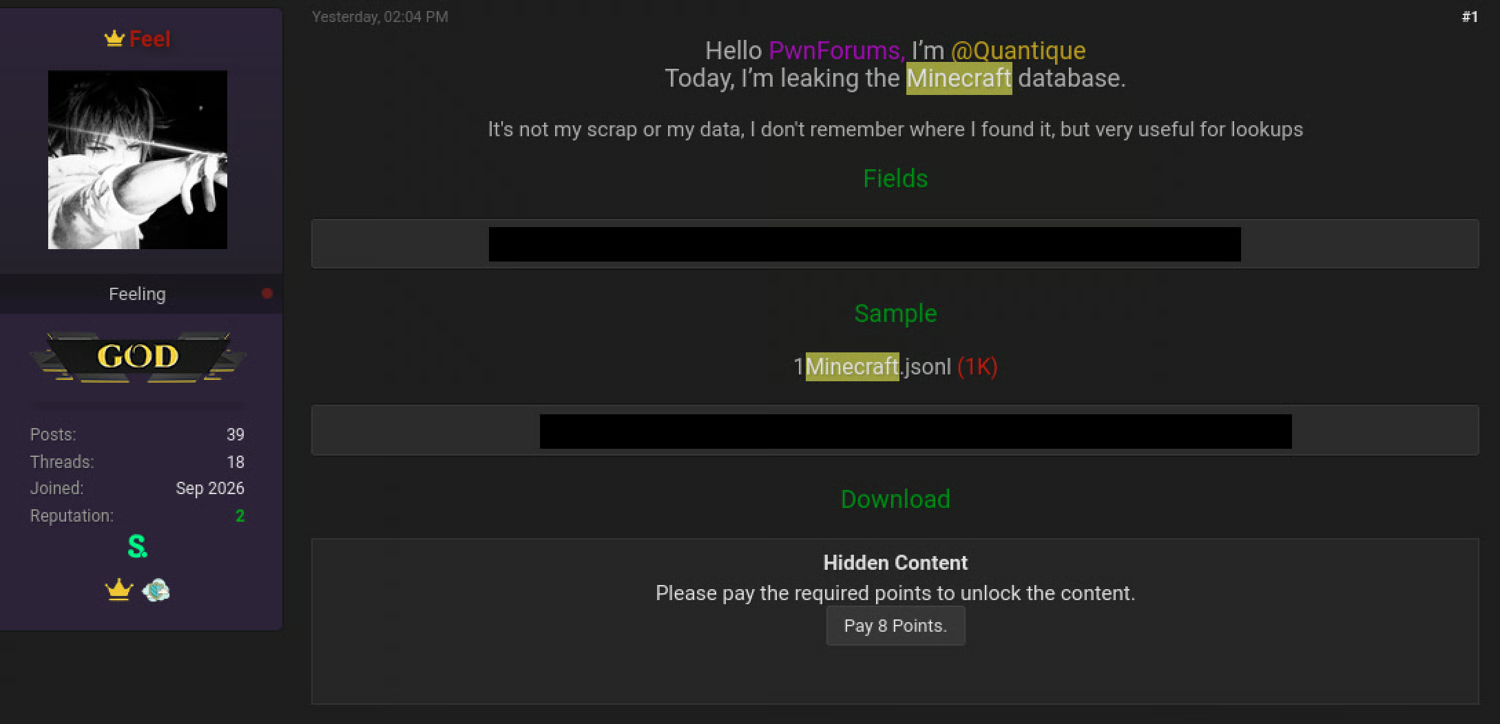
Les données examinées comprennent des noms d’utilisateur, des adresses e-mail et, dans certains cas, des empreintes de mots de passe. Elles semblent surtout provenir d’un nombre très limité de communautés : seulement trois serveurs Minecraft différents apparaissent dans l’échantillon.
Impossible, avec ces seuls éléments, de confirmer l’existence des 18 millions ou même des 9 millions d’enregistrements annoncés. Les chercheurs ne peuvent pas non plus dater précisément les données, faute d’horodatage.
Il n’existe actuellement aucune preuve d’une fuite chez Mojang ou Microsoft. Les chiffres de 18 et 9 millions proviennent des vendeurs eux-mêmes et n’ont pas pu être confirmés par les chercheurs.
Des données qui pourraient venir d’autres fuites
L’origine des informations est justement ce qui rend l’affaire difficile à mesurer. Plusieurs adresses e-mail présentes dans l’échantillon avaient déjà été référencées dans des fuites antérieures et dans des listes associées à des infostealers, ces logiciels conçus pour récupérer les identifiants et autres informations stockées sur un ordinateur infecté.
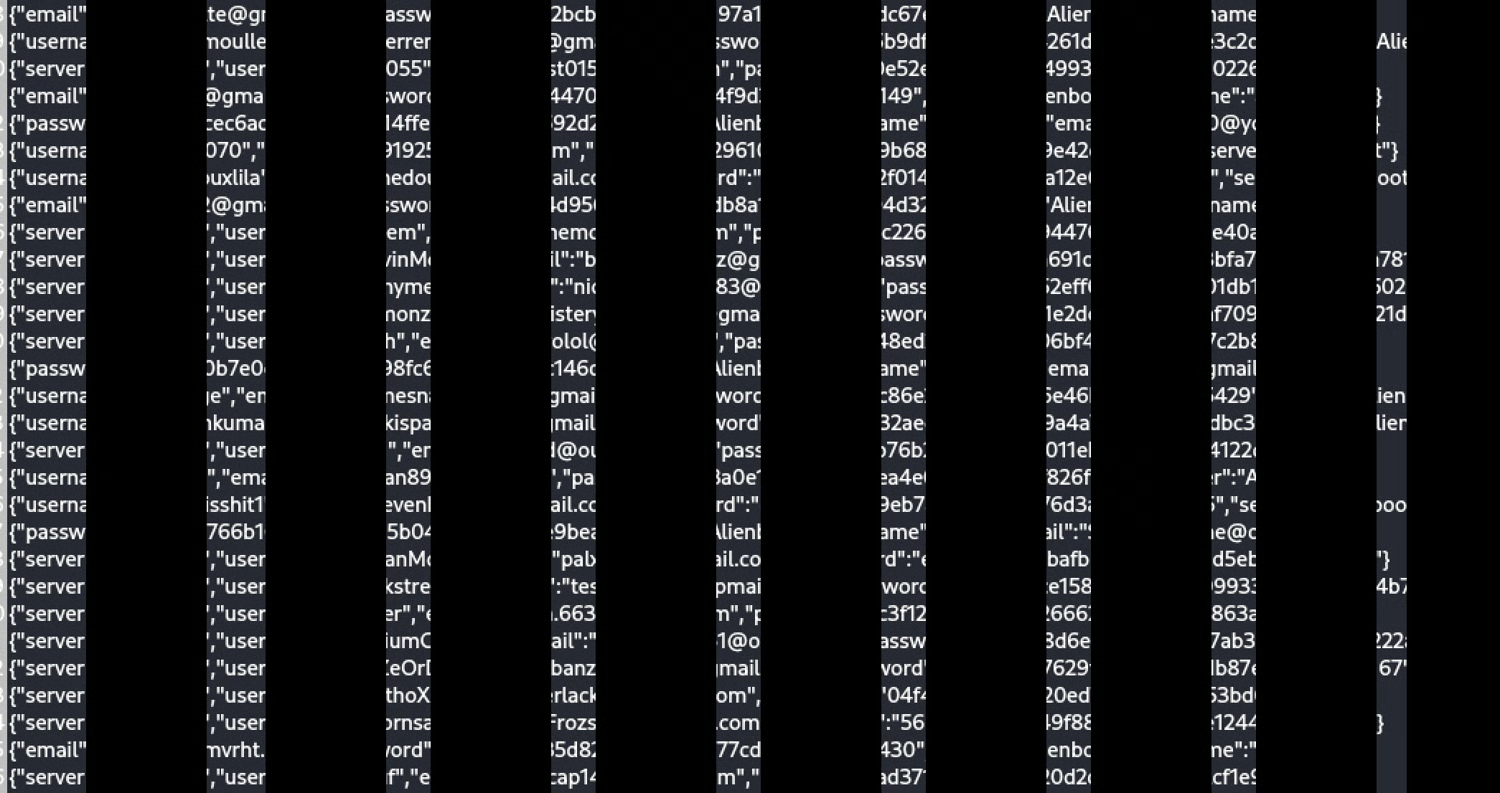
Cette piste correspond davantage aux éléments disponibles qu’une intrusion directe dans l’infrastructure de Minecraft. Des informations récupérées sur plusieurs machines ou lors d’anciennes compromissions peuvent être regroupées, triées puis revendues sous la forme d’une nouvelle base de données.
Elle expliquerait également pourquoi les données analysées semblent liées à quelques serveurs Minecraft plutôt qu’aux comptes du jeu dans leur ensemble.
Les joueurs Minecraft ont déjà été ciblés par des logiciels malveillants
Les joueurs Minecraft constituent depuis longtemps une cible intéressante pour ce type de logiciel, notamment en raison de l’importance du modding et du nombre de fichiers téléchargés en dehors des plateformes officielles. Plusieurs campagnes récentes ont d’ailleurs directement exploité cette habitude.
En septembre dernier, un faux mod imitant Lithium dissimulait le malware Myth Stealer. Quelques semaines auparavant, de faux sites Minecraft parvenaient également à diffuser WeedHack depuis les résultats de Google. Dans les deux cas, le principe était de profiter de projets ou de noms connus pour pousser les joueurs à télécharger un fichier malveillant.
Une campagne encore plus importante avait été documentée en 2025. Plus de 1 500 joueurs avaient alors été infectés après avoir téléchargé de faux mods Minecraft sur GitHub. Le programme pouvait notamment récupérer des identifiants Minecraft, Discord et Telegram ainsi que différentes informations présentes sur l’ordinateur.
Ces anciennes campagnes ne sont cependant pas reliées aux données proposées à la vente aujourd’hui. Elles montrent simplement qu’il existe plusieurs méthodes permettant de récupérer les identifiants de joueurs sans avoir besoin de compromettre directement les serveurs de Mojang.
Quel risque pour les joueurs ?
Pour les personnes dont les informations figureraient réellement dans ces fichiers, le principal risque vient de la réutilisation des mots de passe. Une adresse e-mail associée à un ancien mot de passe peut être testée automatiquement sur d’autres services dans l’espoir que son propriétaire utilise toujours les mêmes identifiants.
Ces informations peuvent également faciliter des tentatives de phishing. Connaître le nom d’utilisateur Minecraft et l’adresse e-mail d’une personne permet par exemple de rendre plus crédible un faux message provenant d’un serveur ou d’un service lié au jeu.
Par précaution : Utilisez un mot de passe unique pour votre compte Microsoft, activez la vérification en deux étapes et évitez d’exécuter des mods ou fichiers JAR dont vous ne connaissez pas précisément la provenance. Un changement immédiat de mot de passe Minecraft n’est en revanche pas imposé par les éléments connus actuellement.
L’ampleur réelle reste inconnue
L’écart reste donc important entre les millions d’enregistrements annoncés et les données réellement examinées. À ce stade, les chercheurs disposent de 1 000 entrées communes aux deux annonces et provenant apparemment de trois serveurs Minecraft.
Il faudra davantage d’éléments pour déterminer combien de joueurs sont réellement concernés et d’où proviennent ces informations. En l’état, rien ne permet de parler d’un piratage de Minecraft ou d’une compromission des comptes Microsoft. L’affaire mérite néanmoins d’être suivie, notamment si une base plus importante venait à être publiée ou analysée.
Source : Cybernews