
Chercher un mod ou un client Minecraft sur Google peut aujourd’hui mener directement vers un faux site conçu pour infecter son PC. McAfee Labs vient de publier une nouvelle enquête sur WeedHack, un malware qui cible les joueurs Minecraft et continue de circuler malgré la neutralisation d’une partie de son infrastructure.
Le piège est parfois difficile à repérer. Les attaquants copient de véritables projets Minecraft, reproduisent leurs sites et travaillent leur référencement pour apparaître dans Google. Lors d’une recherche consacrée à Xenon Client, les deux premiers résultats observés par McAfee menaient vers des sites distribuant WeedHack.
En bref
- ⚠️ WeedHack continue d’être distribué à travers de faux sites consacrés à Minecraft.
- 🔎 Certains parviennent à se placer très haut dans les résultats de Google.
- 🛡️ McAfee indique avoir bloqué plus de 6 300 tentatives d’accès à ces sites en un mois.
- 🎮 Plusieurs clients et outils Minecraft connus sont copiés pour tromper les joueurs.
Des faux sites presque identiques aux vrais
Un faux site de téléchargement ne ressemble plus forcément à une page remplie de publicités et de gros boutons suspects. McAfee montre plusieurs sites conçus pour imiter de véritables projets Minecraft, parfois avec suffisamment de détails pour tromper un joueur qui ne connaît pas l’adresse officielle.
Le premier exemple concerne Glazed Client, un add-on destiné notamment au serveur DonutSMP. Le véritable site utilise l’adresse glazedclient.com. La copie identifiée par les chercheurs utilisait glazed-client.com, une différence suffisamment discrète pour passer inaperçue.
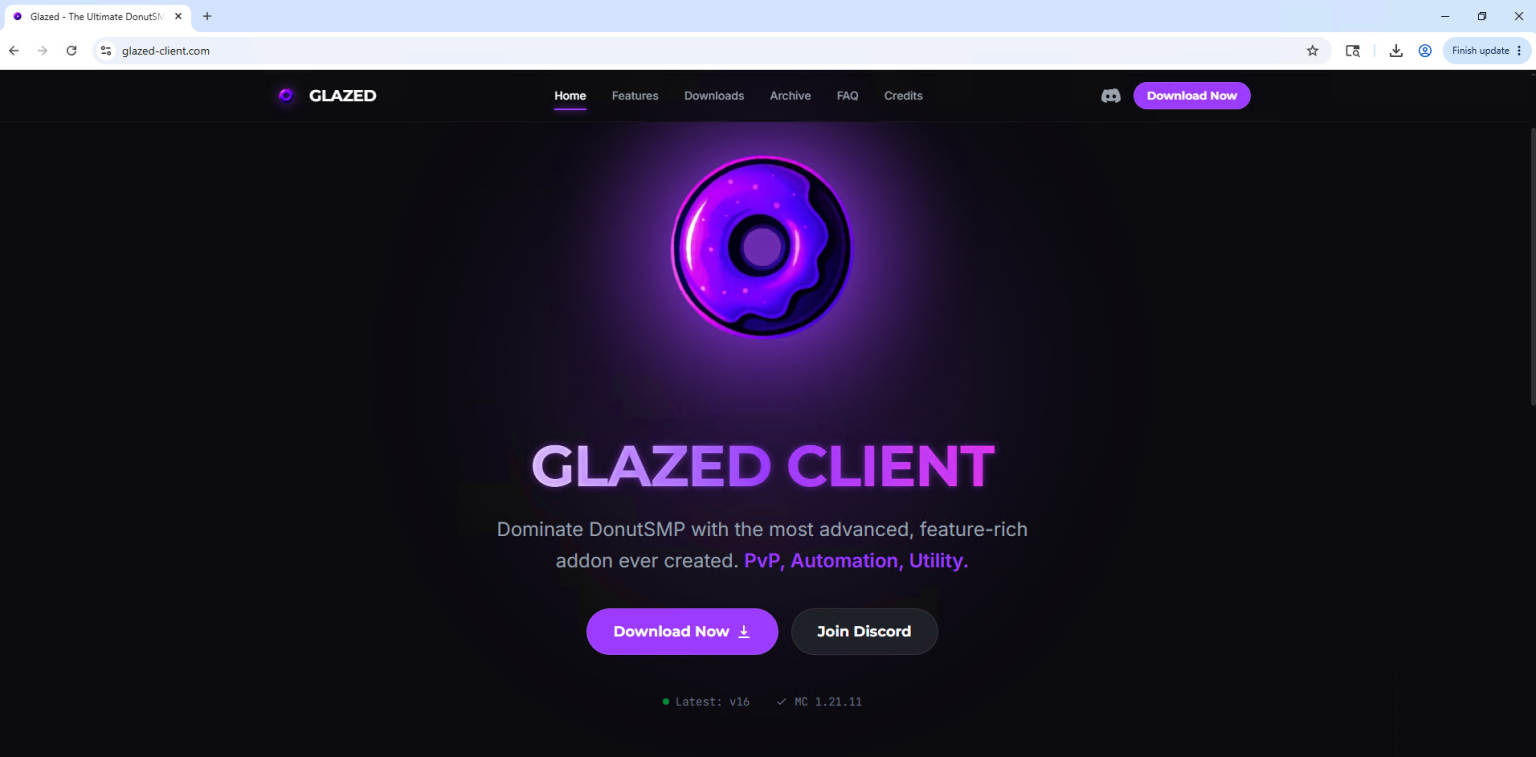
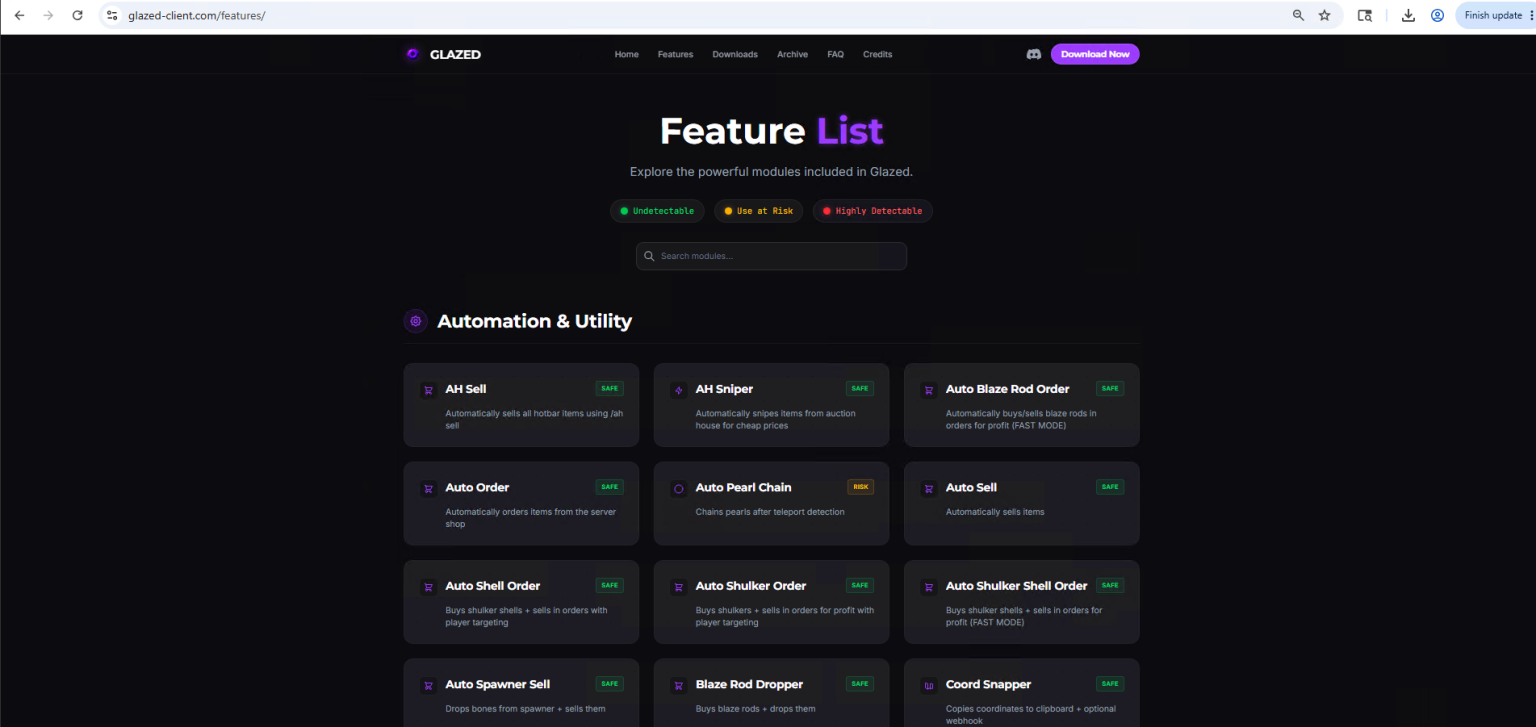
Les attaquants ne se sont pas contentés d’une page d’accueil. Selon McAfee, la copie reprenait également la liste des fonctionnalités, les archives, les crédits et la FAQ du véritable site.
Le piège se trouve au moment du téléchargement
Une fois sur le faux site, rien n’indique forcément immédiatement qu’un problème existe. C’est surtout au moment de récupérer le fichier que le joueur s’expose au malware.
Dans le cas de Glazed Client, McAfee a relevé trois options de téléchargement différentes. Les trois fichiers proposés étaient infectés par WeedHack.
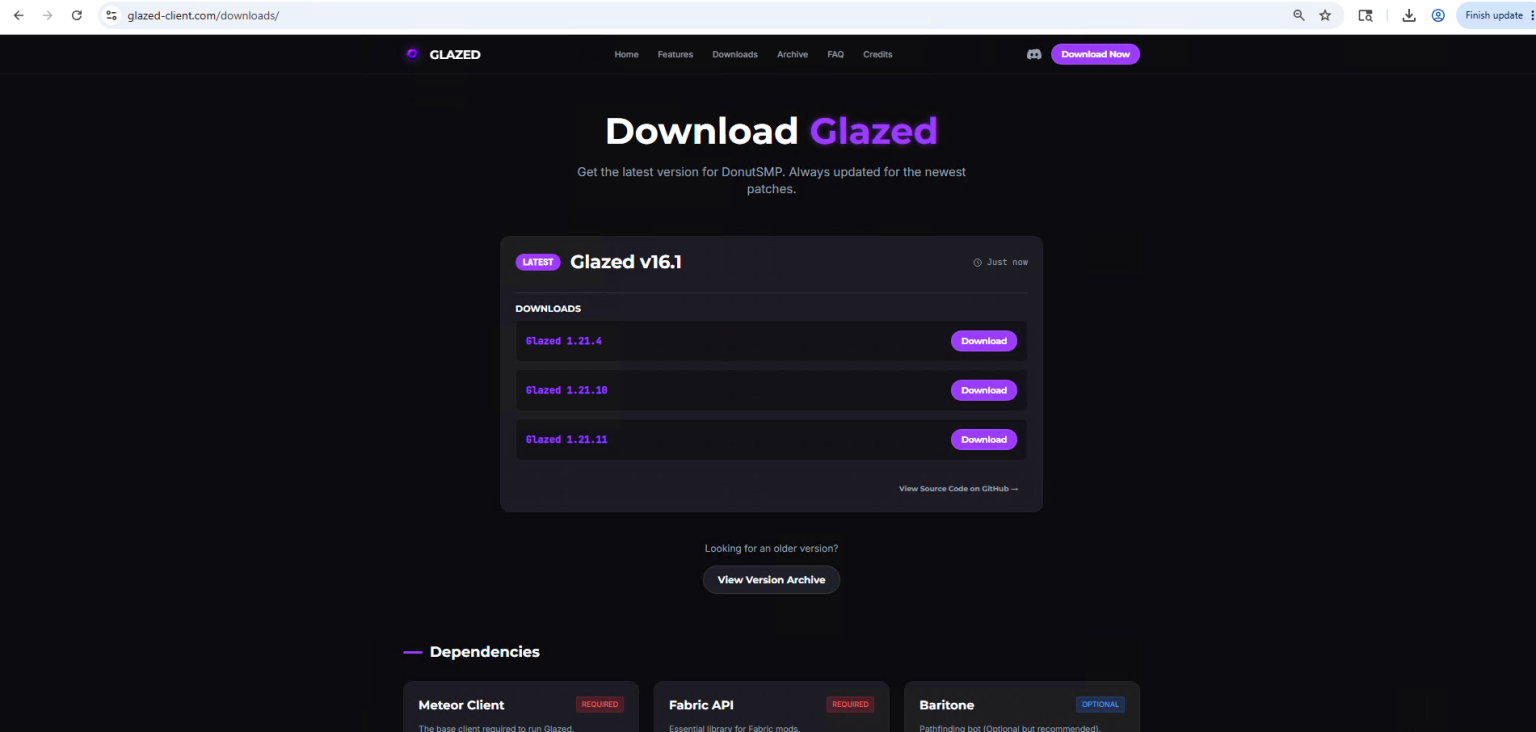
Le site renvoyait même vers le véritable dépôt GitHub du projet. Une personne qui vérifie rapidement le code source ou le nom des développeurs peut donc avoir l’impression d’être au bon endroit.
Attention : La présence d’un véritable lien GitHub sur une page ne garantit pas que le site lui-même appartient au développeur. Minecraft-France avait déjà relayé une campagne similaire où plus de 1 500 joueurs avaient été infectés après avoir téléchargé de faux mods hébergés sur GitHub.
Des clients payants proposés gratuitement
Une autre technique consiste à proposer gratuitement un logiciel normalement payant. McAfee cite le cas de Radium Client. Alors que le véritable client est proposé sous forme d’abonnement, sa copie malveillante promet de le télécharger gratuitement.
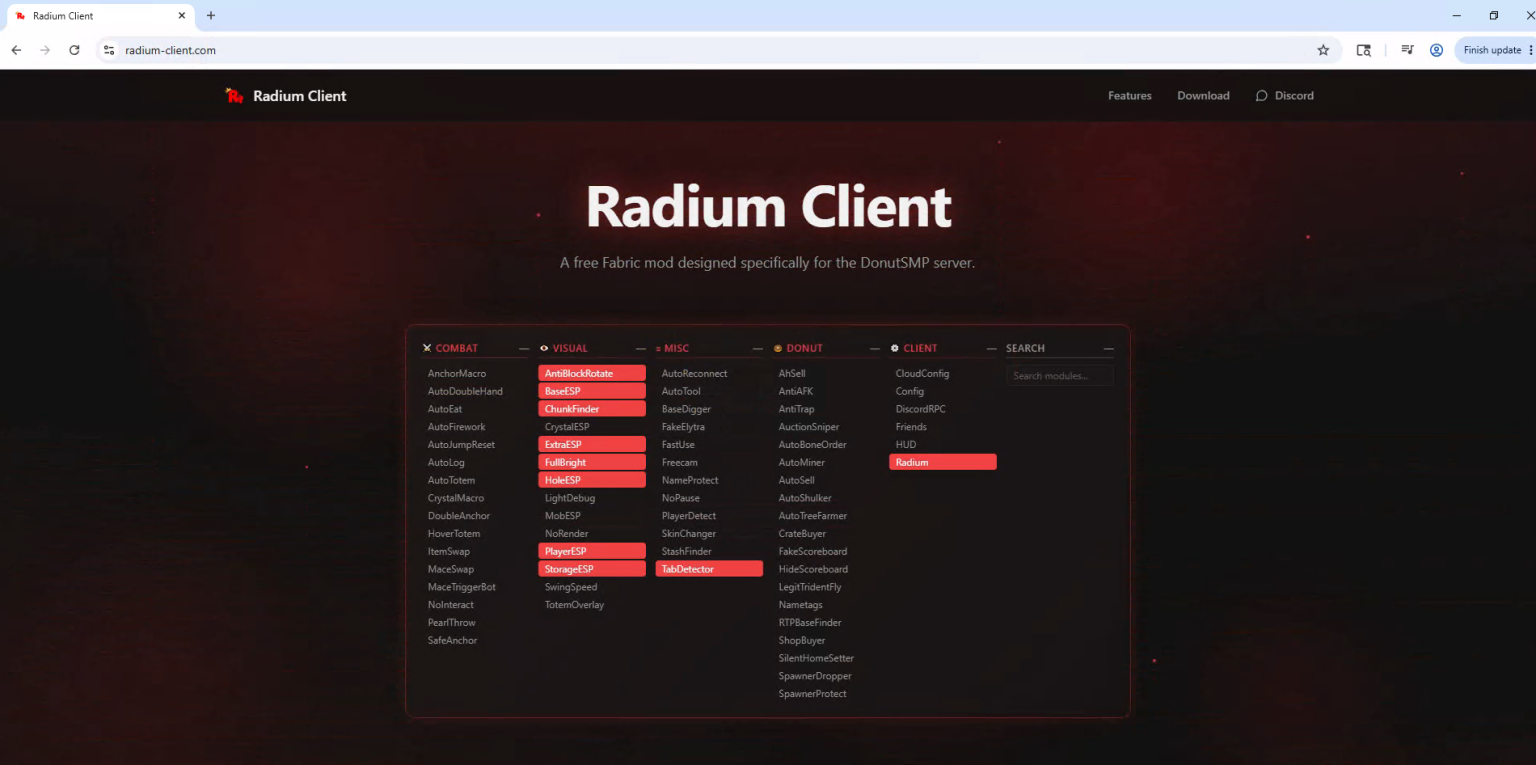
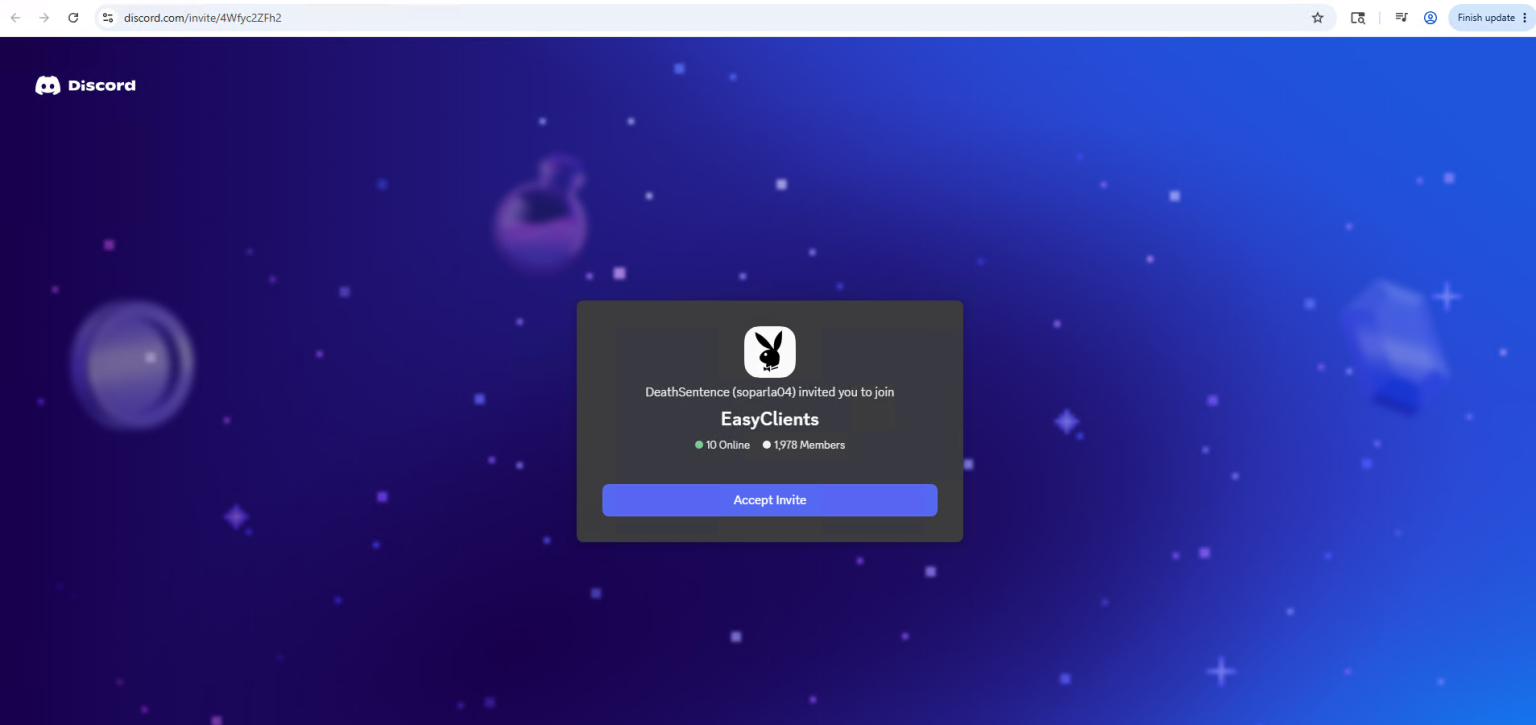
Le fichier JAR téléchargé depuis cette copie contenait WeedHack. Le faux site renvoyait également vers un serveur Discord appelé EasyClients, qui comptait plus de 1 900 membres lors de l’enquête.
Même GitHub peut servir à tromper les joueurs
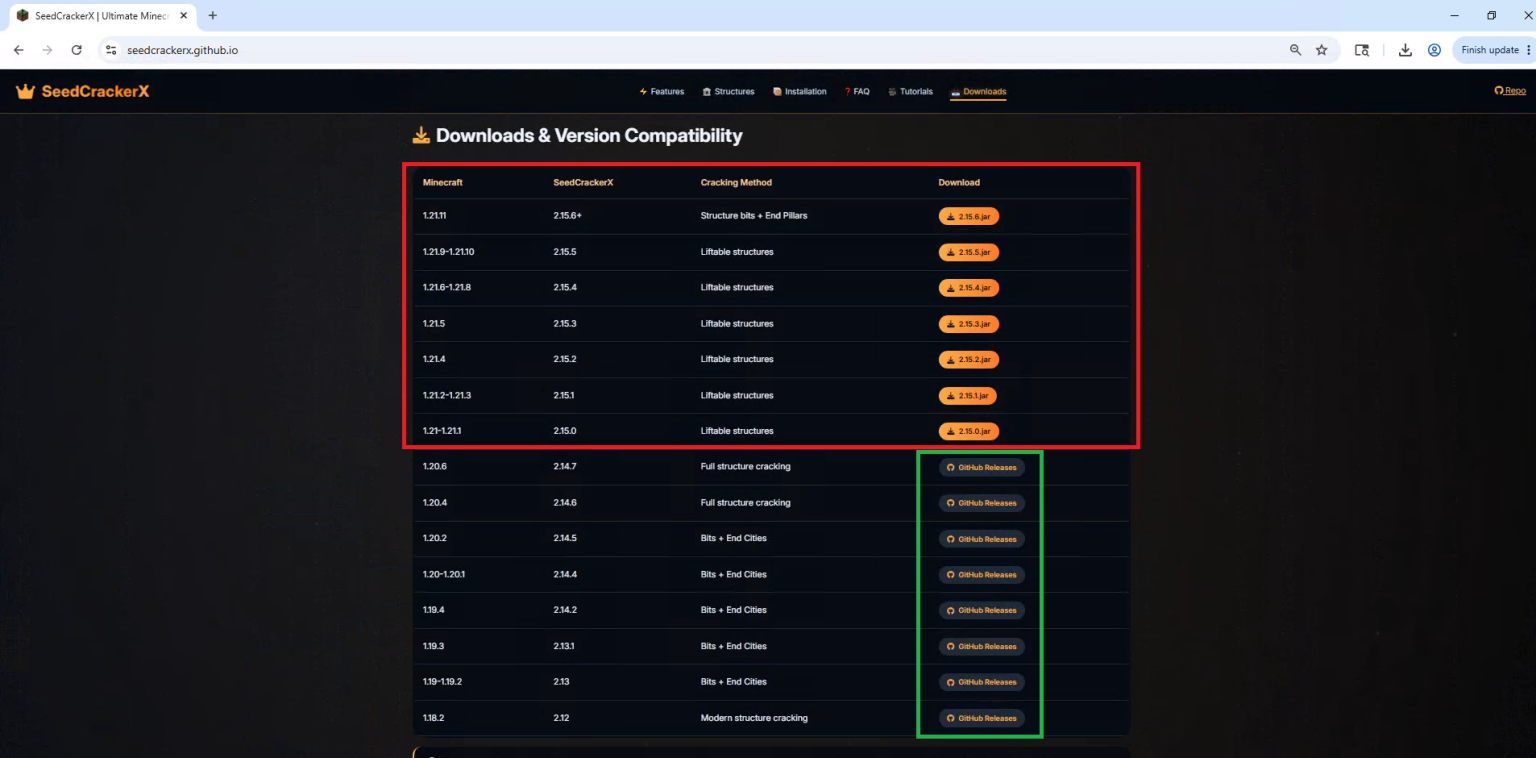
SeedCrackerX montre une autre facette du problème. Cette fois, les attaquants ont utilisé l’hébergement GitHub Pages pour créer une imitation du site du projet.
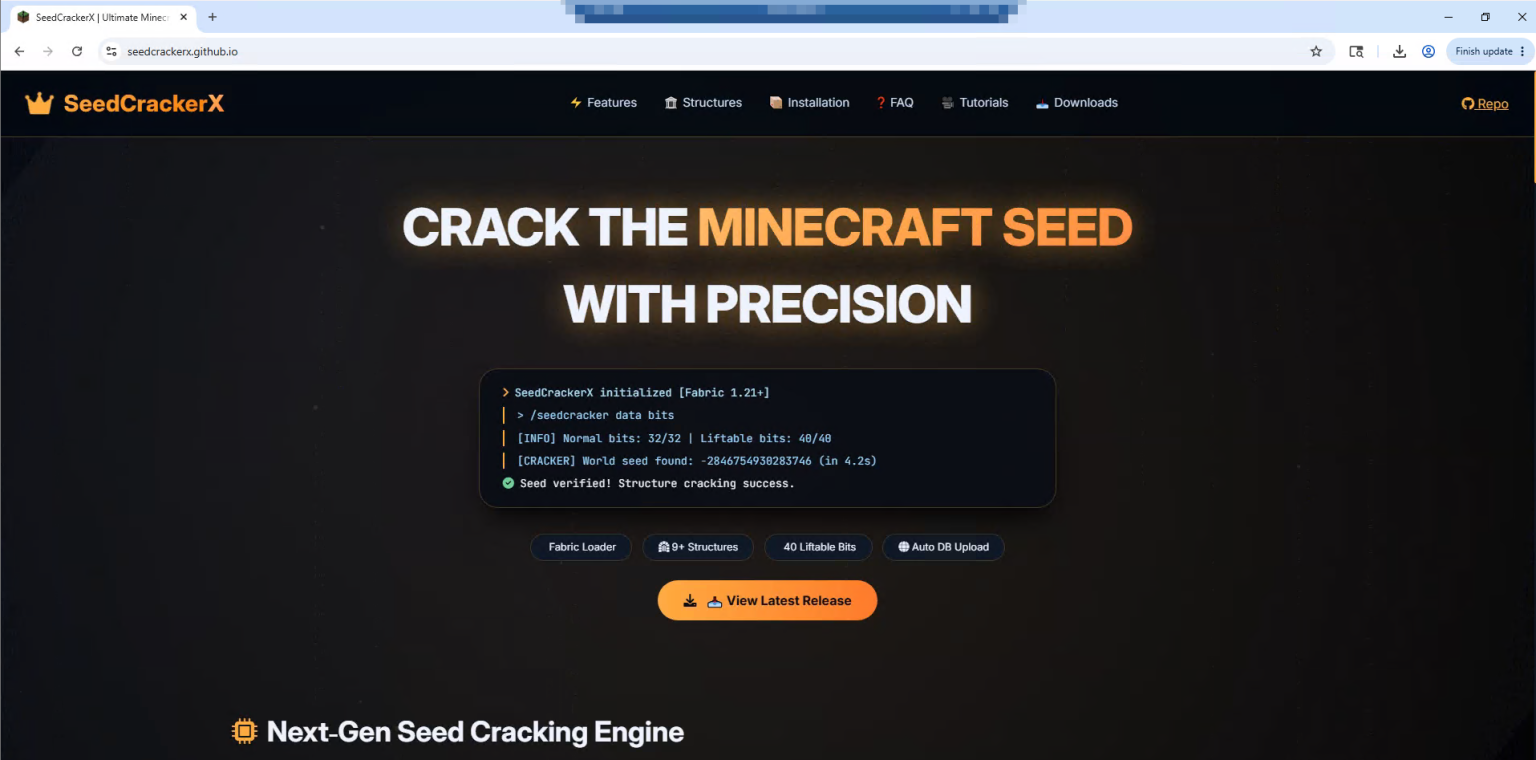
La copie reprenait les couleurs et les polices du véritable site, mais aussi un tutoriel et une FAQ expliquant comment installer l’outil. Sept versions différentes étaient proposées au téléchargement et, selon McAfee, elles étaient toutes infectées par WeedHack.
Des faux sites devant les vrais dans Google
C’est probablement le constat le plus inquiétant de cette nouvelle enquête. Les attaquants ne comptent plus uniquement sur des liens partagés sur Discord, Reddit ou YouTube : ils cherchent aussi à faire apparaître leurs sites directement dans Google.
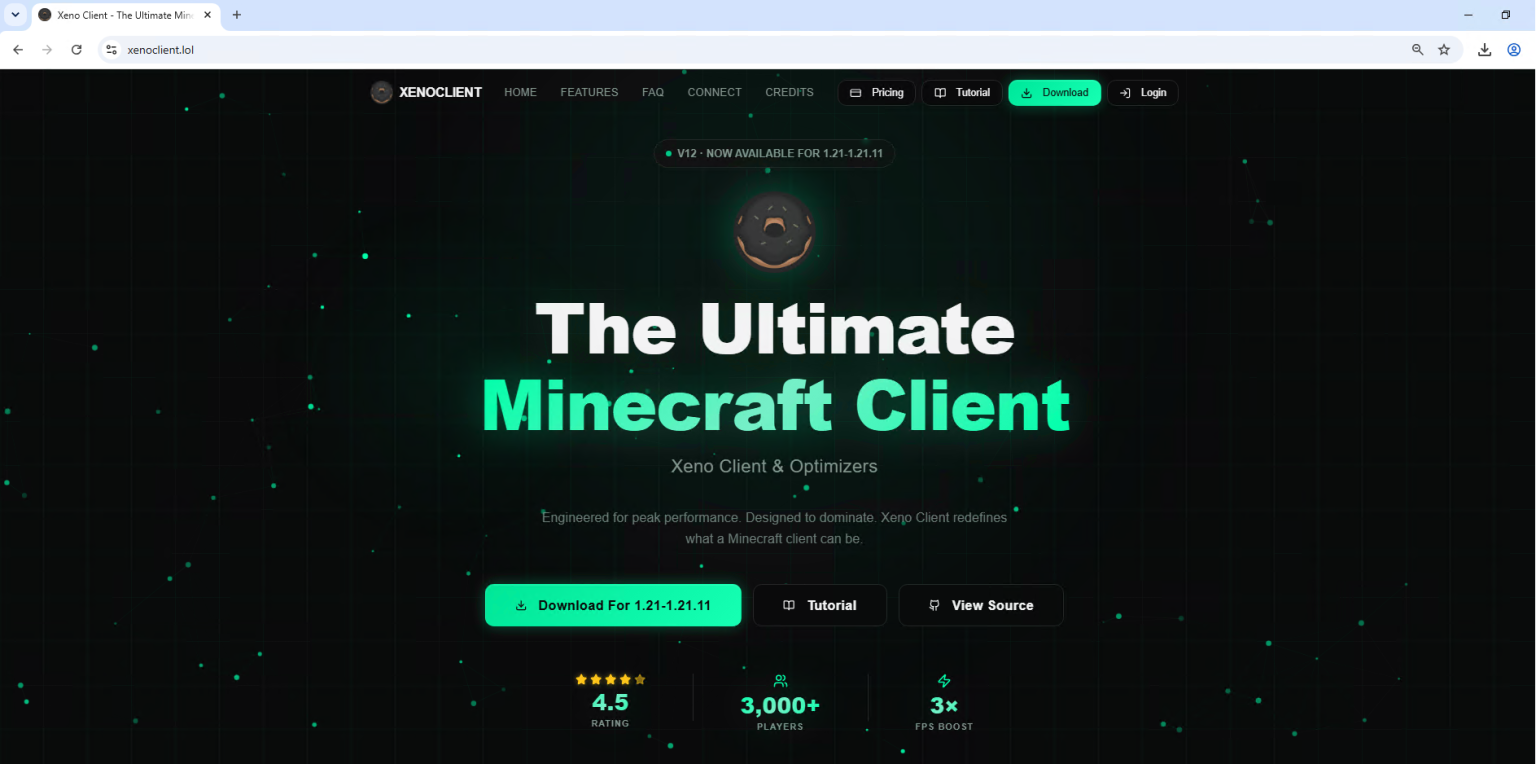
McAfee donne l’exemple de Xenon Client. Pendant ses recherches, les deux premiers résultats Google observés pour « Xenon Client » menaient vers des sites distribuant WeedHack. Ce n’est d’ailleurs pas nouveau pour cette campagne : lors de notre premier article consacré à WeedHack, McAfee signalait déjà l’utilisation de Google et de faux sites pour attirer les joueurs.
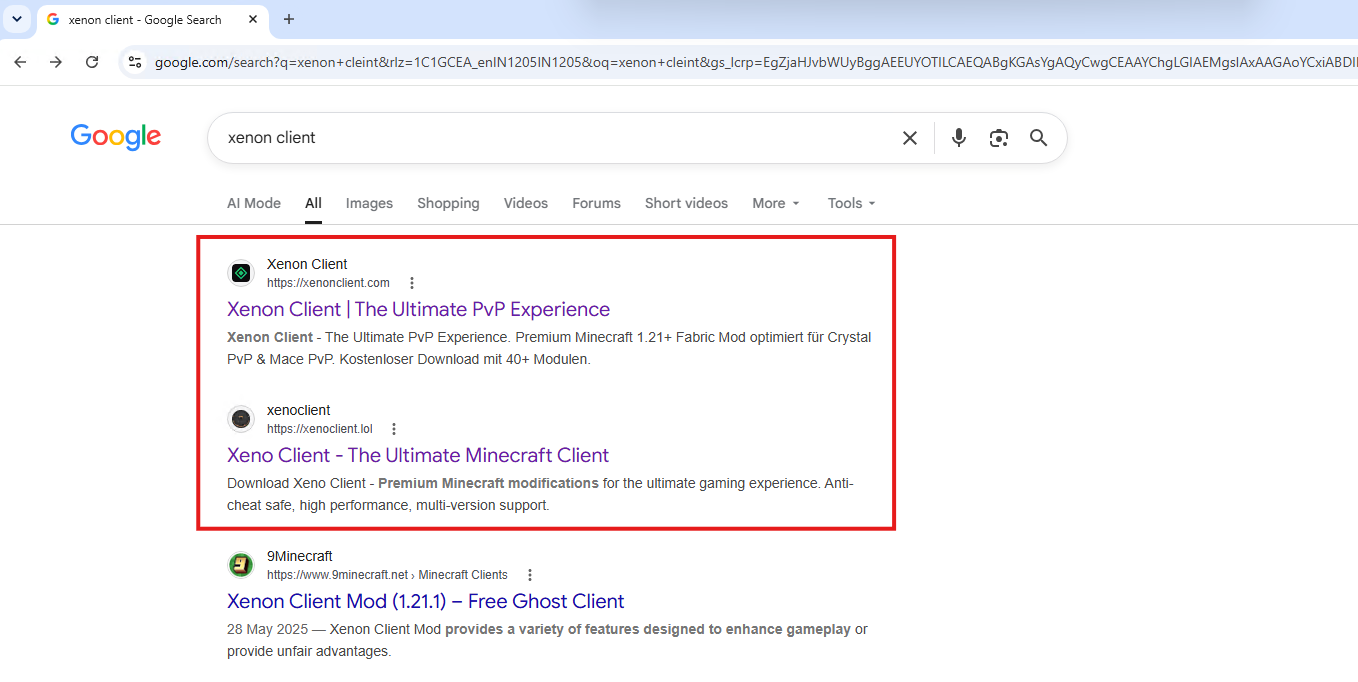
Cette technique porte le nom de SEO poisoning, ou empoisonnement du référencement. L’objectif est d’optimiser suffisamment une page malveillante pour qu’elle apparaisse devant la véritable source lorsqu’un joueur effectue sa recherche.
Les projets sans site officiel sont particulièrement exposés
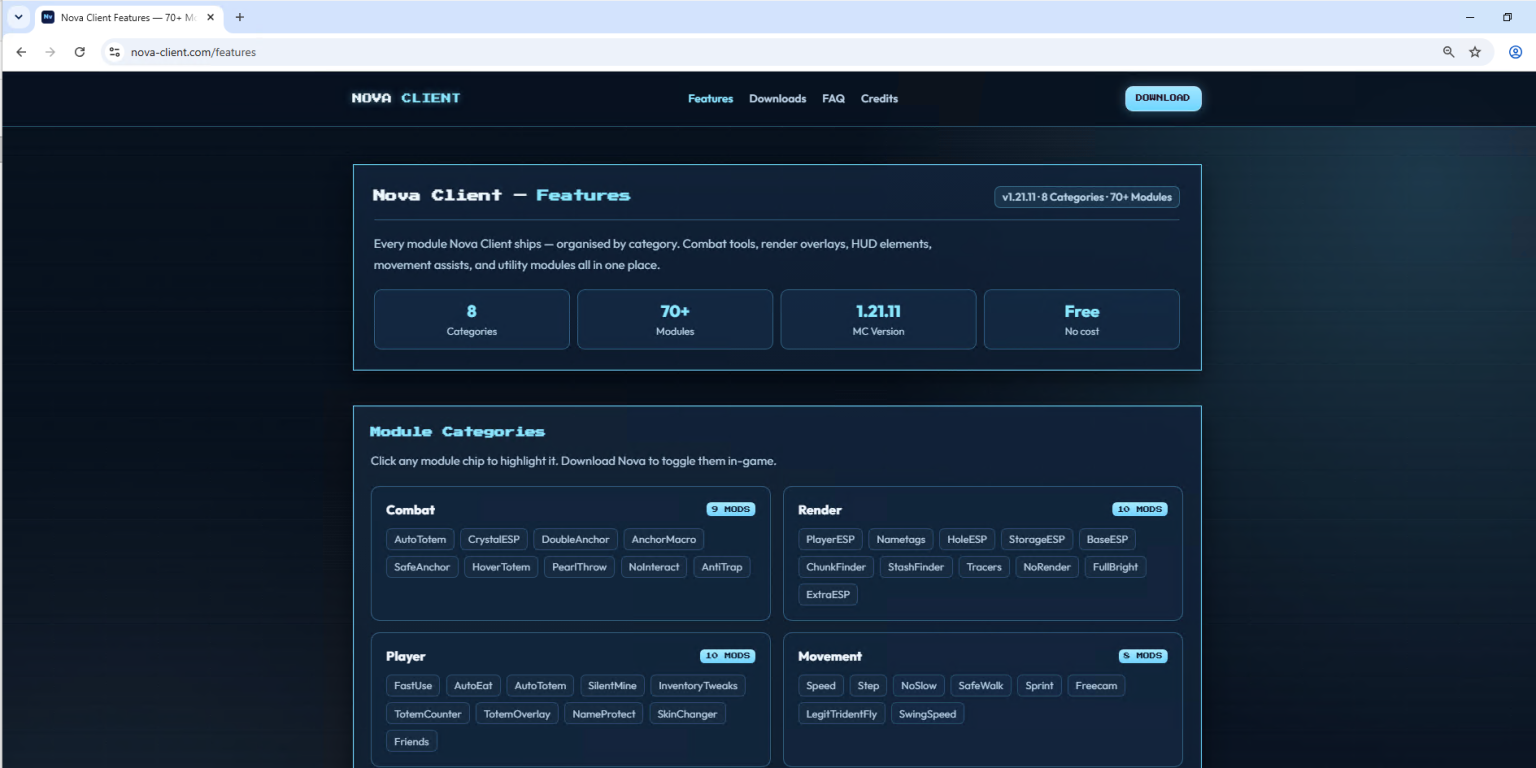
Le cas de Nova Client est intéressant pour une autre raison. Le véritable projet, destiné à Minecraft Bedrock Edition, est disponible sur GitHub et Modrinth mais ne possède pas son propre site officiel.
Des attaquants ont profité de cette absence pour créer leur propre site et tenter de le faire remonter dans les résultats de recherche. Pour un joueur qui ne connaît pas le projet, rien ne permet forcément de comprendre immédiatement que ce domaine n’a aucun lien avec ses développeurs.
L’IA permet aussi de créer rapidement de faux sites
McAfee a également identifié un site malveillant construit à l’aide d’un service de création de sites assisté par intelligence artificielle. Ce type d’outil permet de générer rapidement une page fonctionnelle à partir d’instructions écrites en langage courant.
Le problème n’est évidemment pas l’outil en lui-même, mais la facilité avec laquelle il peut être détourné. Un attaquant peut désormais créer beaucoup plus rapidement une page crédible, changer de domaine et recommencer lorsqu’un site est bloqué.
Plus de 6 300 accès bloqués en un mois
Ces faux sites ne sont pas simplement des expériences isolées. McAfee affirme que son outil WebAdvisor a empêché plus de 6 300 utilisateurs d’accéder aux sites malveillants identifiés au cours du dernier mois.
Les chercheurs ont également étudié la manière dont les fichiers sont distribués. Parmi les URL malveillantes recensées, 49,6 % étaient des liens Discord, contre 23,4 % pour MediaFire, 8,2 % pour GitHub et 4,6 % pour Dropbox.
Le fait qu’un fichier soit hébergé sur une plateforme connue ne signifie donc pas qu’il est sûr. C’est notamment pour cette raison que notre guide pour installer un mod Minecraft recommande de vérifier l’origine du fichier avant de placer un `.jar` dans son jeu.
Des fichiers infectés directement sur GitHub
L’enquête montre également des dépôts GitHub utilisés directement pour distribuer WeedHack. Les liens vers ces fichiers peuvent ensuite être partagés sur Discord, Reddit ou d’autres plateformes fréquentées par les joueurs.
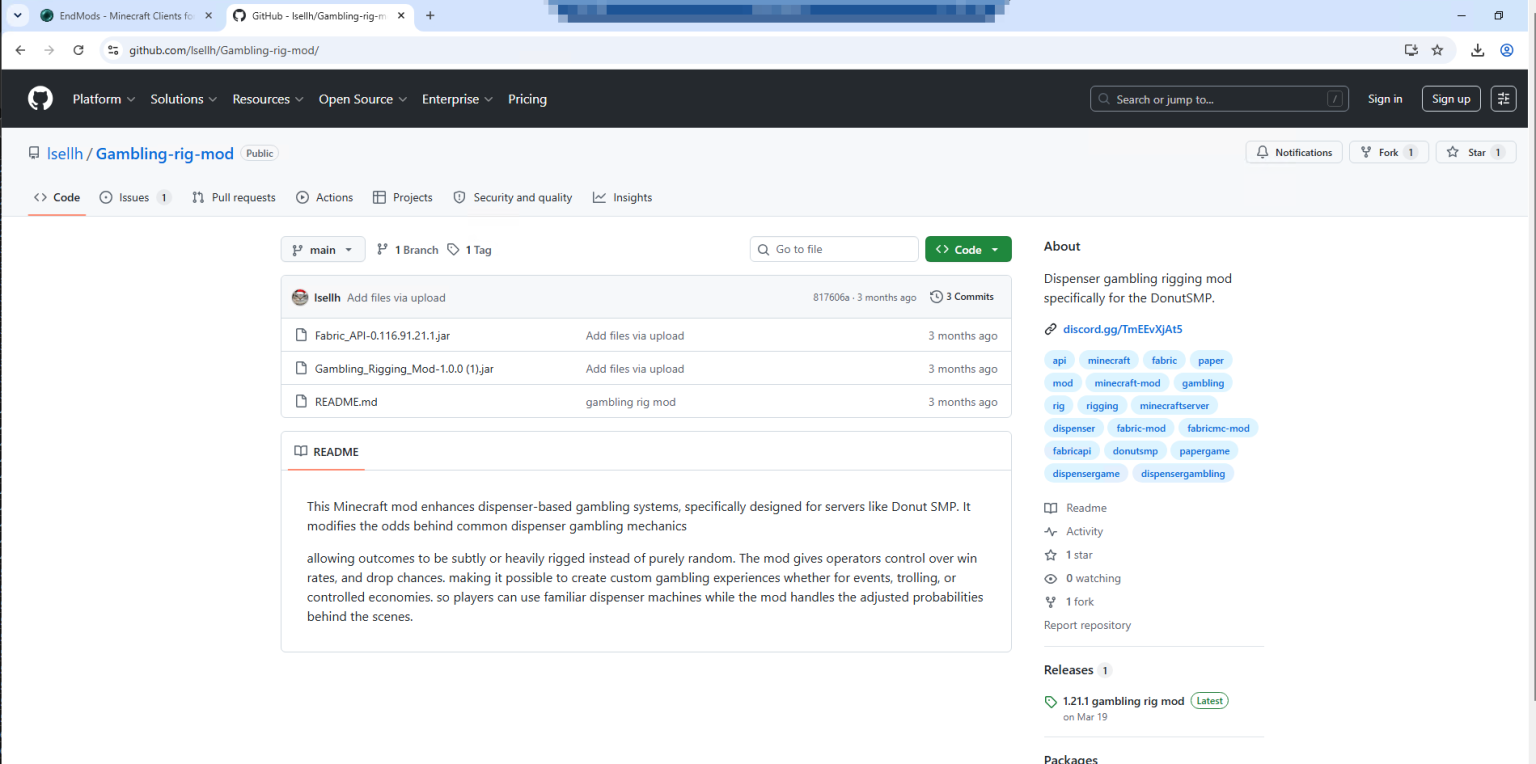
Ce point rappelle directement la campagne de faux mods Minecraft diffusés via plus de 500 dépôts GitHub que nous avions déjà relayée. Dans ce cas également, les faux comptes et dépôts cherchaient à donner une apparence légitime aux fichiers.
Planet Minecraft a aussi hébergé des fichiers infectés
Les attaquants ont également réussi à faire héberger certains fichiers sur des plateformes directement liées à la communauté Minecraft.
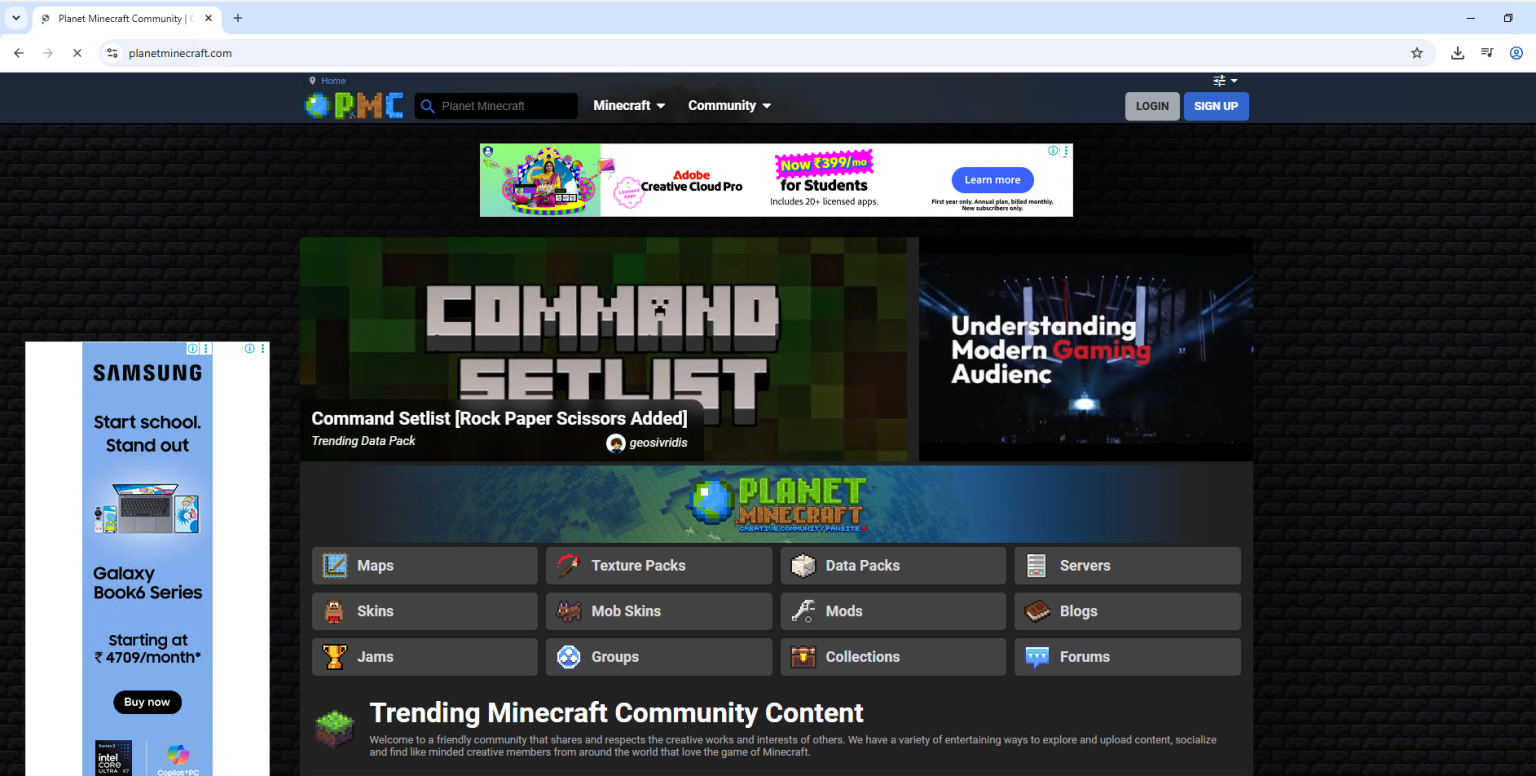
Au moment de son analyse, McAfee indique que deux fichiers JAR malveillants étaient accessibles depuis Planet Minecraft. Cela ne signifie évidemment pas que Planet Minecraft participe à la campagne. Le site est ici utilisé comme hébergeur par les attaquants, précisément parce qu’il est connu des joueurs.
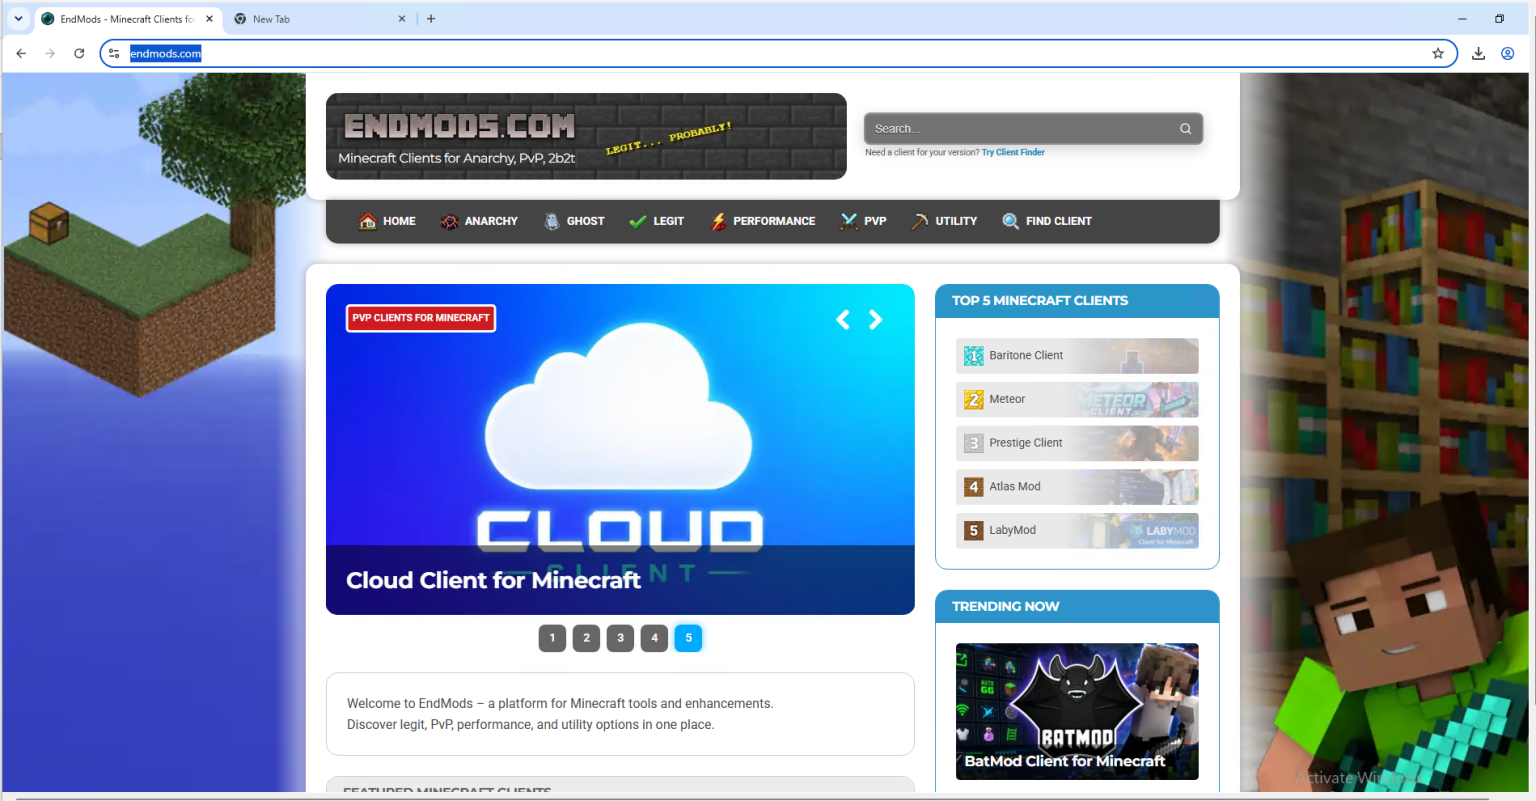
Un autre site communautaire, EndMods, hébergeait également un fichier lié à WeedHack lors de la publication de l’enquête.
Que peut faire WeedHack ?
WeedHack n’est pas simplement un programme publicitaire ou un mod qui ne fonctionne pas. La campagne avait déjà été étudiée par McAfee plus tôt cette année et ses capacités vont beaucoup plus loin.
Les outils utilisés peuvent notamment chercher à récupérer des mots de passe, cookies de navigateur, sessions Minecraft et identifiants Discord. Des fonctions de keylogger, de gestion de fichiers ou encore de contrôle à distance de l’ordinateur ont également été documentées.
McAfee avait même observé des attaquants utilisant l’accès à la webcam de certaines victimes avant de partager les images récupérées. Lors de la première enquête, WeedHack avait déjà dépassé les 116 000 infections.
Vous avez exécuté un fichier suspect ? Lancez une analyse complète de l’ordinateur avec votre antivirus. Depuis un appareil sain, changez également les mots de passe de vos comptes importants et déconnectez les sessions déjà ouvertes, notamment pour votre compte Microsoft/Minecraft, Discord et votre navigateur.
Comment éviter un faux mod Minecraft ?
Cette nouvelle enquête montre surtout qu’il ne faut plus considérer automatiquement le premier résultat Google comme le site officiel d’un projet. Avant de télécharger quoi que ce soit, vérifiez l’adresse du site et essayez de la confirmer depuis une autre source du développeur.
Pour découvrir des mods Minecraft, privilégiez autant que possible les plateformes reconnues comme Modrinth et CurseForge ou le dépôt officiel indiqué par le développeur. Sur Minecraft-France, les fiches de mods indiquent les versions compatibles et renvoient vers les sources de téléchargement utilisées par leurs créateurs.
Si vous débutez dans le modding, notre guide complet pour installer un mod Minecraft avec Forge, NeoForge ou Fabric explique également comment vérifier la version, le loader, les dépendances et surtout l’origine du fichier avant de l’installer.
Un autre signal doit immédiatement attirer l’attention : un mod ou un client qui demande de désactiver l’antivirus avant son lancement. Il faut également rester prudent face aux versions gratuites de logiciels normalement payants et aux téléchargements trouvés uniquement dans une description YouTube, un commentaire ou un serveur Discord inconnu.
À retenir : si votre antivirus bloque un fichier Minecraft, ne partez pas du principe qu’il s’agit forcément d’un faux positif. Vérifiez d’abord précisément l’origine du téléchargement.
WeedHack n’a pas disparu
La première enquête consacrée à WeedHack avait permis de mettre en lumière l’ampleur de la campagne. Depuis, l’ancien serveur de contrôle n’est plus actif et son tableau de bord a été supprimé.
Mais cela n’a pas suffi à faire disparaître la menace. McAfee trouve toujours des sites actifs distribuant WeedHack et constate surtout que les méthodes employées pour toucher les joueurs évoluent.
C’est ce qui rend cette nouvelle alerte particulièrement importante : le danger ne se cache plus forcément derrière un lien manifestement douteux. Un joueur peut simplement rechercher un client Minecraft sur Google, ouvrir un site qui ressemble au véritable projet et récupérer un fichier infecté sans immédiatement comprendre qu’il est tombé sur une copie.
Sources : McAfee Labs – WeedHack Returns: How SEO Poisoning is Leading Minecraft Fans to Malware, publié le 20 août 2026 · enquête technique initiale de McAfee Labs sur WeedHack.