Un faux mod Minecraft présenté comme une extension de Lithium a été utilisé pour dissimuler un malware particulièrement complet. Derrière des fonctions d’optimisation réellement opérationnelles se cache Myth Stealer, capable de récupérer des mots de passe, des cookies de connexion, des données bancaires et même de prendre partiellement le contrôle d’un ordinateur.
Le fichier découvert ne provient pas du véritable projet Lithium. Il cherche au contraire à profiter de sa réputation en se faisant passer pour un mod baptisé Lithium Extras 0.15.0+mc1.21.1. Une analyse publiée le 6 septembre 2026 par le chercheur en sécurité devmihaylov détaille le fonctionnement de cette copie malveillante.
En bref
- Le fichier se présente comme « Lithium Extras », mais n’appartient pas au véritable projet Lithium.
- Douze de ses treize modules remplissent réellement des fonctions d’optimisation afin de rendre le faux mod crédible.
- La charge finale peut récupérer mots de passe, cookies, données bancaires et fichiers présents sur l’ordinateur.
- Myth Stealer dispose également de fonctions de capture d’écran, d’accès à la webcam et de contrôle de la souris et du clavier.
- Aucun nombre de victimes n’est actuellement connu : il s’agit d’un échantillon confirmé, pas d’une campagne massive documentée.
Un faux mod conçu pour ressembler à Lithium
La méthode employée est plus élaborée qu’un simple fichier portant le nom d’un projet populaire. Le faux mod possède ses propres métadonnées et se présente comme Lithium Extras, développé par un auteur nommé « soder ». Il référence même le dépôt GitHub du véritable Lithium et se déclare comme un projet associé à celui-ci.
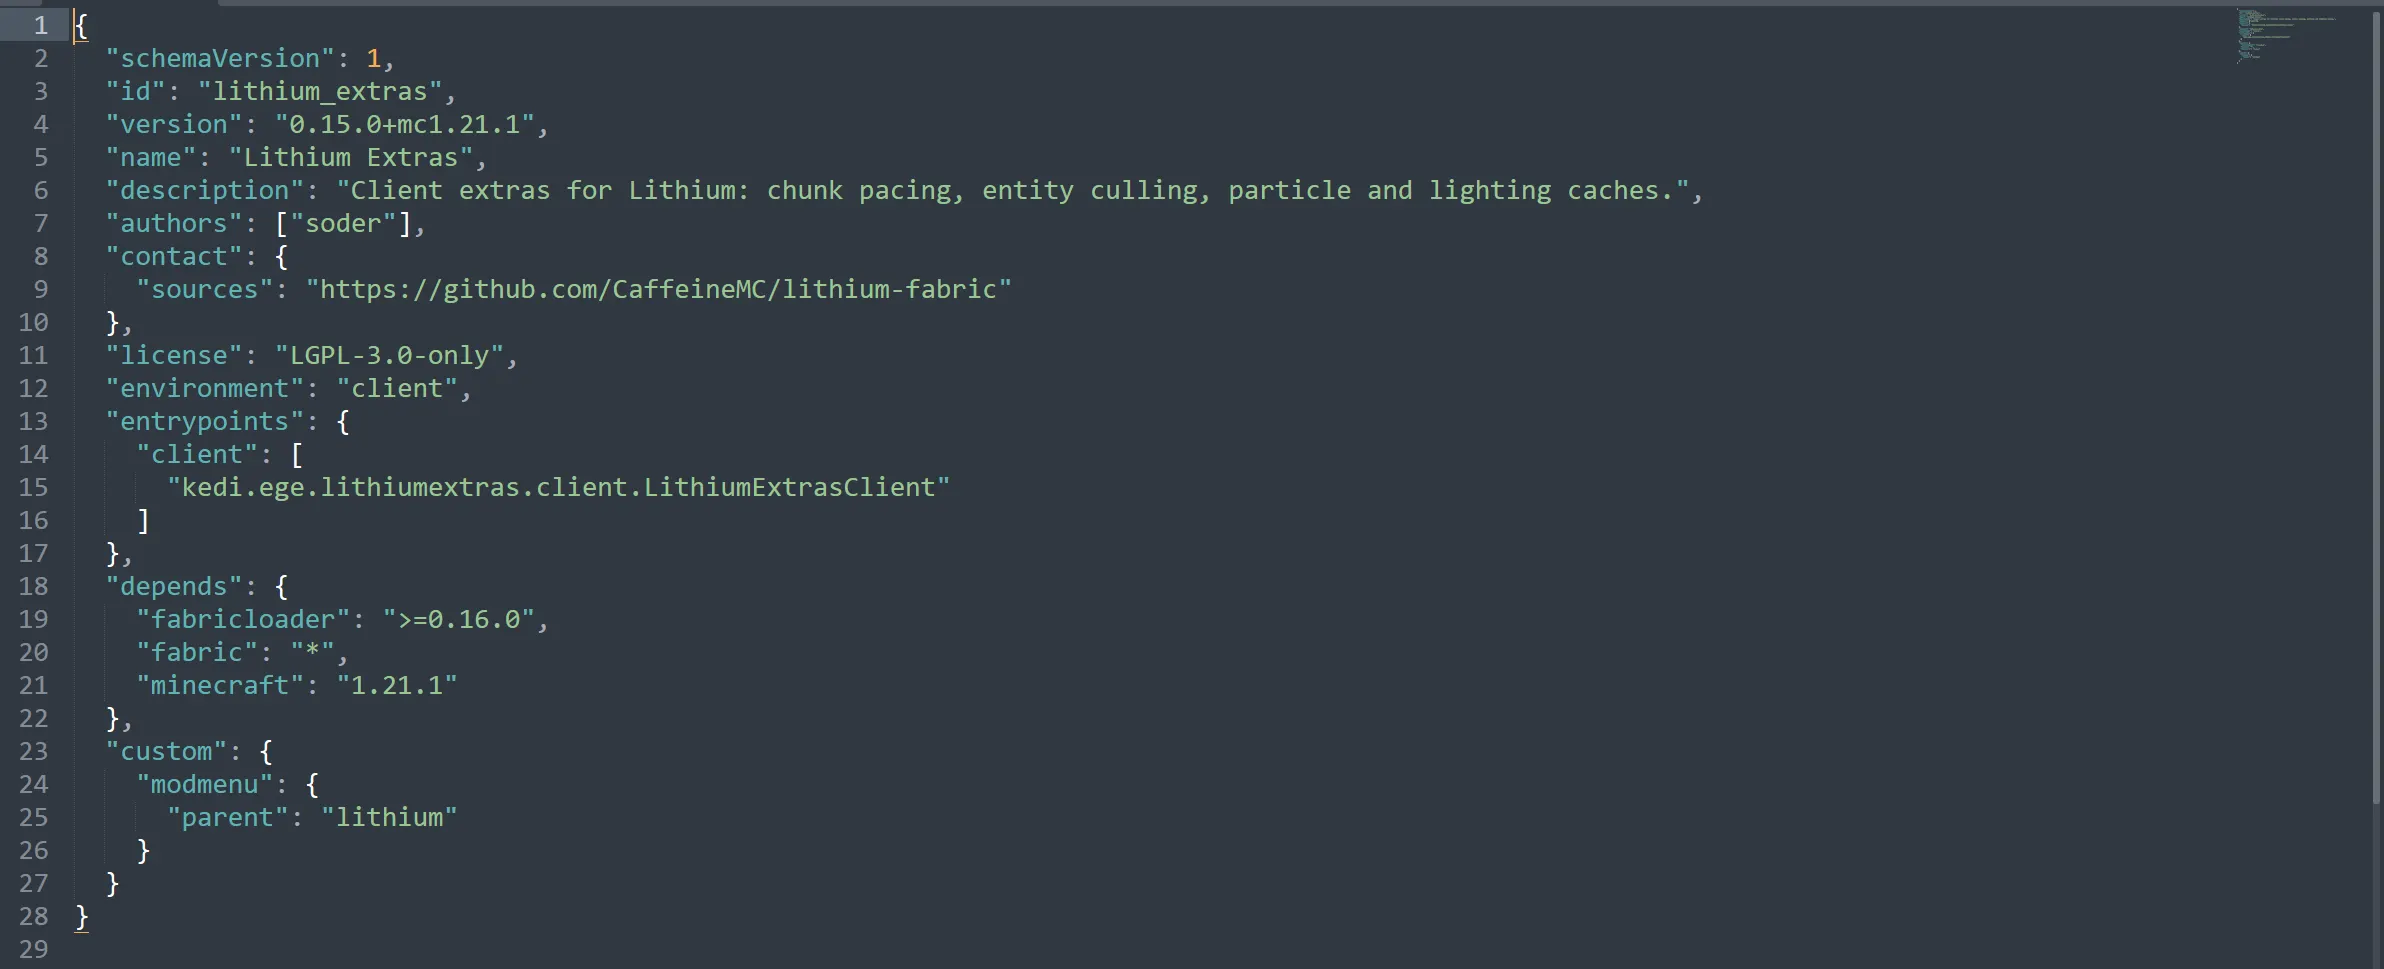
Cette présentation peut notamment permettre au fichier d’apparaître comme un complément de Lithium dans certaines interfaces de gestion des mods. Pour un joueur qui ne vérifie pas précisément l’origine du téléchargement, rien ne paraît donc nécessairement suspect au premier regard.
Le véritable Lithium est un mod d’optimisation open source développé pour améliorer différents systèmes internes de Minecraft, notamment la physique, l’intelligence artificielle des créatures et les mises à jour de blocs. Le projet officiel n’est pas mis en cause dans cette affaire.
Le piège fonctionne réellement comme un mod d’optimisation
C’est probablement le point le plus intéressant de cette découverte. Sur les treize modules contenus dans le fichier analysé, douze exécutent effectivement des tâches correspondant à ce que l’on pourrait attendre d’un mod de performances.
Ils peuvent notamment réduire l’utilisation de la mémoire, limiter le traitement de certaines entités et créer un fichier de configuration nommé lithium_extras.json. Un joueur peut donc installer le mod, constater éventuellement quelques changements et ne pas soupçonner immédiatement la présence d’un programme malveillant.
Le treizième module est très différent. Après quelques secondes, il récupère notamment l’adresse IP publique et le pays de la machine, puis télécharge une deuxième charge depuis Dropbox.
Une seconde charge cachée sous le nom javaw.exe
Le programme téléchargé porte initialement le nom DiscordNitroGenerator.exe. Une fois récupéré, il est enregistré dans le profil Windows sous un chemin utilisant le nom javaw.exe.
Ce choix n’est pas anodin. javaw.exe est un nom parfaitement courant sur une machine utilisant Java, notamment pour Minecraft. Un joueur regardant rapidement les processus présents sur son ordinateur pourrait donc facilement le confondre avec un composant légitime.
Le premier fichier communique également la progression de l’infection à travers un webhook Discord. Lors de l’analyse, le chercheur indique que le fichier JAR initial et cette seconde charge n’étaient détectés par aucun moteur de VirusTotal.
Le malware embarque même sa propre version de Java
La deuxième étape dissimule elle-même plusieurs composants. Le fichier de 169 Mo étudié est basé sur Node.js et contient une archive intégrée comprenant notamment la charge finale, une version privée de Java et un outil destiné à obtenir davantage de privilèges sur Windows.
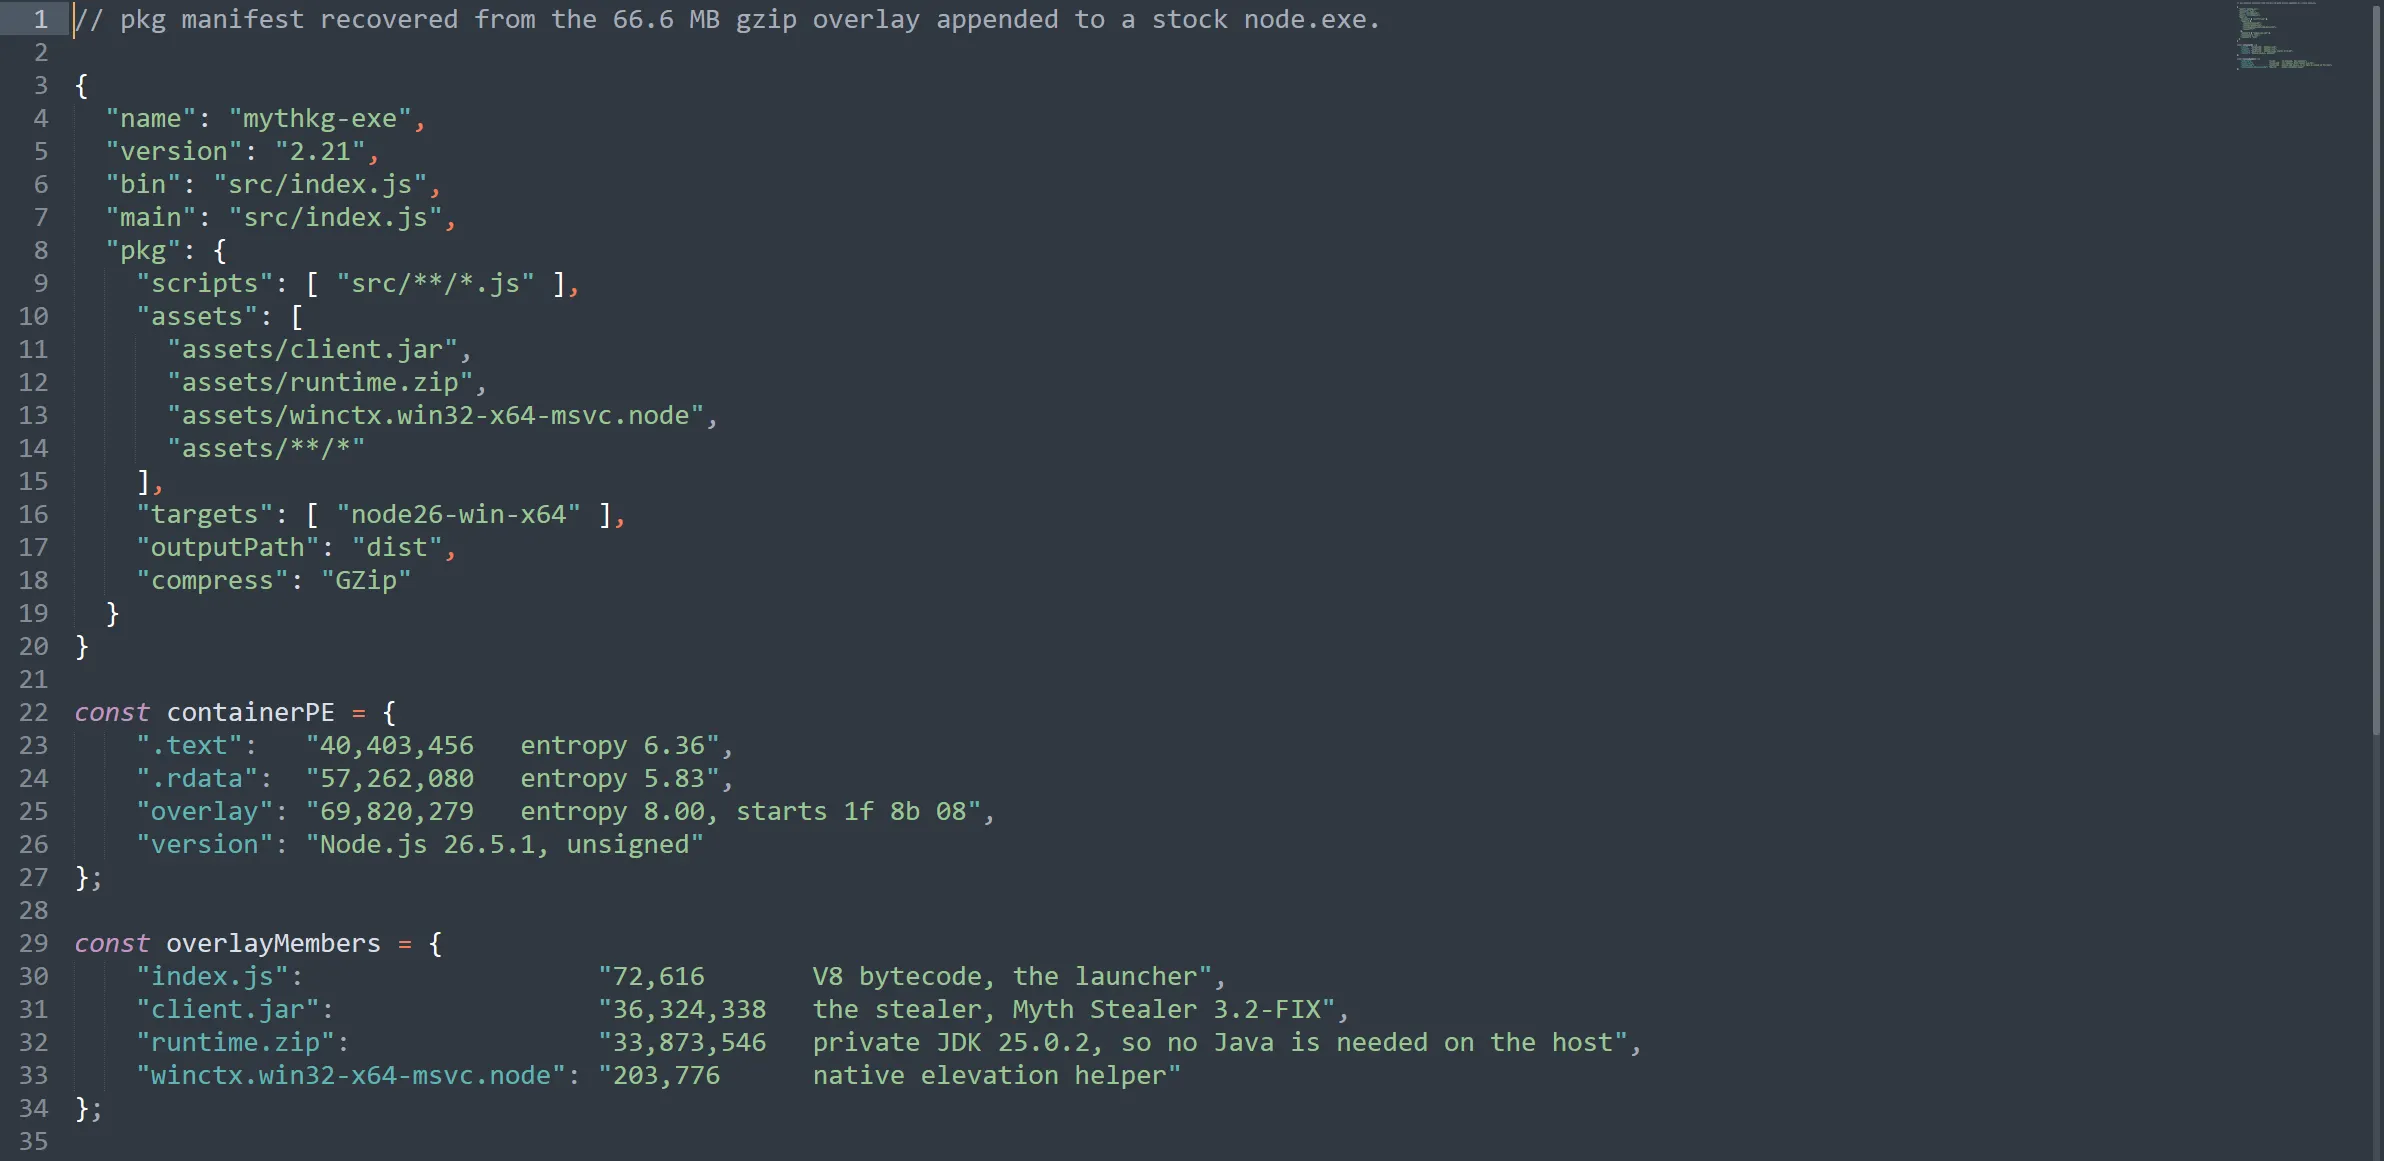
Cette Java Runtime intégrée permet au malware de fonctionner même si Java n’est pas déjà installé sur l’ordinateur. Il ne dépend donc pas de l’installation utilisée par Minecraft et peut lancer sa propre charge de manière indépendante.
Avant cela, le programme affiche également une fenêtre conçue pour pousser l’utilisateur à accepter une demande de droits administrateur. Selon l’analyse, cette boîte de dialogue est générée avec PowerShell mais reprend suffisamment les codes visuels de Windows pour ressembler à une demande système classique.
Myth Stealer peut récupérer de nombreuses données
La dernière étape installe Myth Stealer 3.2-FIX. Cette famille de malware n’est pas nouvelle : des chercheurs de Trellix l’avaient déjà étudiée en 2025 après avoir observé sa diffusion à travers de faux sites consacrés aux jeux et aux logiciels.
Dans l’échantillon Minecraft analysé cette fois-ci, ses fonctions couvrent une quantité particulièrement importante de données. Il peut notamment récupérer :
- les identifiants et mots de passe enregistrés dans les navigateurs ;
- les cookies et sessions de connexion ;
- l’historique et différents profils de navigateur ;
- des informations de carte bancaire enregistrées dans le navigateur ;
- des informations sur l’ordinateur et son matériel ;
- des fichiers présents sur le système.
Le malware dispose de méthodes spécifiques pour accéder aux données de navigateurs basés sur Chromium comme Chrome ou Edge, mais aussi à celles de Firefox.
Un véritable outil de contrôle à distance
Myth Stealer ne se contente pas de voler des informations. La version analysée possède également de nombreuses fonctions caractéristiques d’un RAT, pour Remote Access Trojan, c’est-à-dire un programme permettant à un opérateur de contrôler certaines fonctions de la machine à distance.
Le malware peut ainsi prendre des captures d’écran, récupérer le contenu du presse-papiers, accéder à la webcam, déplacer la souris ou reproduire des actions au clavier. Il peut également rechercher, télécharger ou supprimer des fichiers et exécuter de nouvelles commandes.
Certaines fonctions semblent même avoir été ajoutées uniquement pour perturber la victime : rotation ou tremblement de l’écran, remplacement du curseur, masquage de la barre des tâches, modification du volume ou affichage de faux écrans Windows Update.
Le programme peut également tenter de désactiver le Gestionnaire des tâches de Windows, ce qui complique encore la réaction d’un utilisateur qui comprend que quelque chose ne fonctionne pas normalement.
Pas de preuve d’une infection massive pour le moment
Il faut toutefois distinguer cette analyse d’une campagne d’infection à grande échelle. Les deux premiers échantillons ont été transmis au chercheur par un autre analyste ayant obtenu une construction du malware auprès d’un acheteur.
L’hypothèse est que ce dernier cherchait à distribuer le fichier à des joueurs Minecraft sous la forme d’un mod d’optimisation, mais aucun nombre de téléchargements ou de victimes n’est actuellement disponible.
Au moment de l’analyse, plusieurs infrastructures utilisées pour communiquer avec Myth Stealer étaient également déjà hors ligne. Les fichiers ont depuis été transmis à différents services spécialisés, tandis que les webhooks Discord et le lien Dropbox concernés ont été signalés.
Les faux mods Minecraft restent une méthode efficace
Ce nouvel exemple rappelle surtout pourquoi les mods Minecraft constituent une cible intéressante pour les créateurs de malwares. Les joueurs ont l’habitude de télécharger des fichiers .jar puis de les placer directement dans leur installation. Un fichier qui porte le nom d’un projet connu peut donc inspirer confiance très rapidement.
Le problème n’est pas nouveau. En août, McAfee alertait déjà sur des copies de sites Minecraft diffusant WeedHack depuis les résultats de Google. En 2025, une autre campagne avait également utilisé de faux mods hébergés sur GitHub pour infecter plus de 1 500 joueurs.
La différence ici tient surtout à la qualité de l’imitation : le fichier ne porte pas simplement un nom crédible, il exécute réellement une grande partie des fonctions attendues d’un mod d’optimisation.
Comment éviter de télécharger un faux mod ?
Le premier réflexe reste de vérifier l’origine exacte du fichier. Pour Lithium, par exemple, utilisez la page officielle du projet sur Modrinth, CurseForge ou son dépôt GitHub indiqué par ses développeurs. Un fichier nommé « Lithium Extras » trouvé ailleurs ne devient pas officiel simplement parce qu’il cite le véritable projet dans ses métadonnées.
Sur Minecraft-France, nos cadres de téléchargement renvoient vers les fichiers fournis par les plateformes utilisées par les créateurs. Notre guide pour installer un mod Minecraft explique également comment vérifier le loader, la version et surtout la provenance du fichier avant de l’ajouter au jeu.
Une demande inattendue de droits administrateur doit aussi attirer immédiatement l’attention. Un mod classique placé dans le dossier mods n’a normalement aucune raison d’afficher soudainement une fenêtre vous demandant d’autoriser un programme inconnu à modifier Windows.
Le véritable Lithium n’est pas compromis. Cette affaire concerne un fichier distinct qui usurpe son nom. Si vous souhaitez utiliser le mod d’optimisation, retrouvez notre fiche consacrée à Sodium et Lithium et privilégiez toujours les sources officielles indiquées par le projet.