34 projets Minecraft contenant des fichiers malveillants ont été retirés de CurseForge et Modrinth. L’alerte concerne aussi bien des mods que des plugins pour serveurs et un resource pack. Selon les fichiers, le code découvert pouvait voler une session Minecraft ou des identifiants, récupérer des jetons Discord, télécharger des programmes supplémentaires ou encore compromettre un serveur.
Ces découvertes ne signifient pas que CurseForge ou Modrinth ont été compromis dans leur ensemble. Les signalements concernent des fichiers précis distribués au sein de certains projets. Les 34 projets publiquement documentés ont désormais été retirés, mais les joueurs qui les avaient téléchargés auparavant doivent encore vérifier leur installation et, dans certains cas, sécuriser leurs comptes.
En bref
- 34 projets sont actuellement documentés avec au moins un fichier malveillant identifié sur CurseForge ou Modrinth.
- Tous ont été retirés de la plateforme sur laquelle le fichier concerné avait été trouvé.
- Les risques vont du vol de sessions Minecraft et de jetons Discord au téléchargement de programmes, au minage de cryptomonnaie ou à la compromission d’un serveur.
- Si vous avez installé l’un des fichiers concernés, sa suppression doit être accompagnée des vérifications adaptées au type de menace.
Des fichiers capables d’aller bien au-delà de Minecraft
L’alerte provient d’une analyse menée par Modgrade, un service indépendant qui examine les fichiers proposés sur les principales plateformes de contenus Minecraft. Les fichiers suspects sont notamment décompilés afin d’étudier leur code sans les exécuter directement, puis les détections considérées comme malveillantes sont examinées avant d’être signalées aux plateformes.
Cette affaire rappelle l’attaque menée avec de faux mods Minecraft distribués sur GitHub en 2025, même si les fichiers et les campagnes évoqués ici sont distincts.
Les comportements découverts sont très différents d’un projet à l’autre. Plusieurs fichiers cherchaient à récupérer la session Minecraft du joueur, parfois accompagnée de jetons Discord, de comptes enregistrés dans un launcher ou de mots de passe stockés dans d’autres applications.
MoreArmor/Weapons fait partie des cas les plus sérieux documentés : les fichiers concernés pouvaient récupérer des mots de passe enregistrés dans le navigateur, des jetons Discord, la session Minecraft et plusieurs informations de connexion, mais aussi effectuer des captures de l’écran avant d’envoyer les données récupérées.
D’autres projets adoptaient une approche différente. Vanilla Evolution, EffectArmorMod, EpicCraft III, Items+ Mod. POTATO LAUNCHER!!! ou Sheer Item Frames comportaient par exemple du code capable de télécharger puis de lancer un autre programme.
Les serveurs Minecraft sont eux aussi concernés. Plusieurs plugins contenaient du code caché chargé depuis Internet. PGCVisibility pouvait notamment lancer un mineur de cryptomonnaie sur la machine ou le serveur, tandis que SimpleMute permettait à un tiers d’exécuter des commandes sur le serveur à travers le chat.
Important : Tous les projets de la liste ne présentent pas le même risque et toutes leurs versions ne sont pas nécessairement concernées. L’analyse porte sur des fichiers identifiés individuellement. En revanche, si vous ne savez plus exactement quelle version vous aviez installée, mieux vaut effectuer les vérifications plutôt que de considérer le projet comme sûr uniquement parce qu’une autre version existe.
Les 34 projets concernés
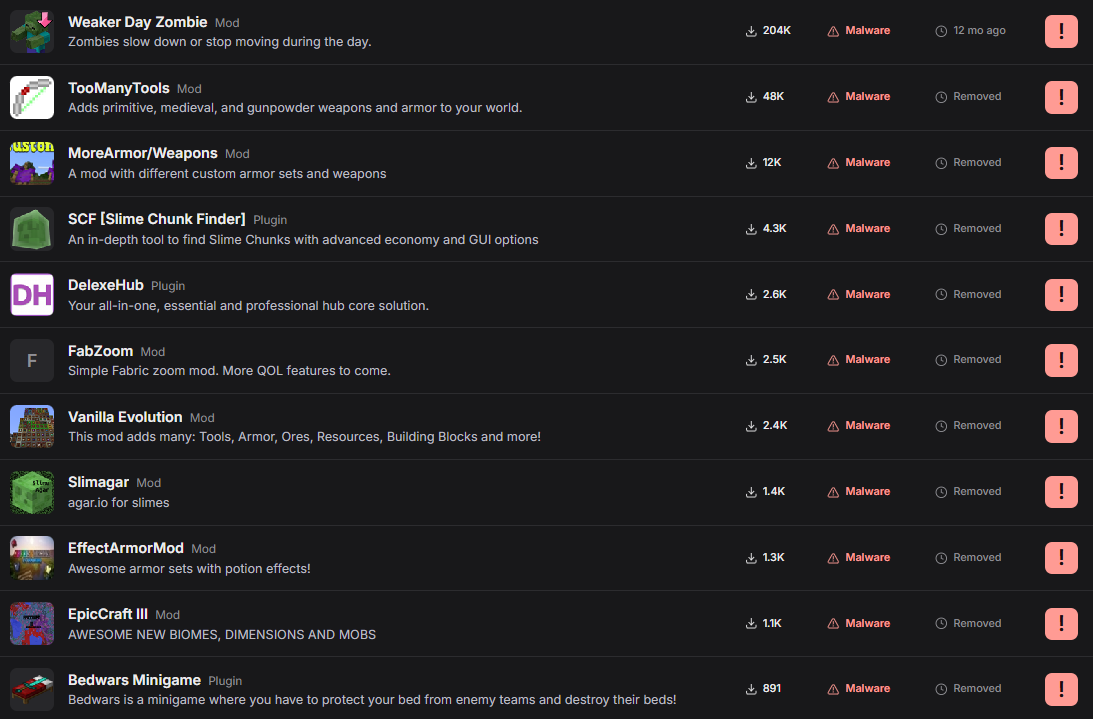
La liste publique comprend actuellement 34 projets. Il s’agit de la plateforme sur laquelle le fichier malveillant a été identifié : certains projets ont pu exister ailleurs sans que le même fichier y soit présent.
CurseForge : 25 projets concernés
- TooManyTools
- MoreArmor/Weapons
- SCF [Slime Chunk Finder]
- DelexeHub
- Vanilla Evolution
- Slimagar
- EffectArmorMod
- EpicCraft III
- Bedwars Minigame
- AntiFreeCam
- Trolling and Memery
- BestKitPvP
- HubParkour
- Better Horse Teleport
- The ‘Juicy’ Pack
- EasyGuiShop
- Items+ Mod. POTATO LAUNCHER!!!
- Anti Hack for Updated Versions
- Bepis
- AntiNetherRoof+
- DASMTTIISE
- Texture Diagnostics
- AntiScammerGG – TESTING
- Dungeons Extras
- Full Bright
Modrinth : 9 projets concernés
- Weaker Day Zombie
- FabZoom
- End Control
- BerryAntiCheat
- SimpleHomePlugin
- Sheer Item Frames
- SimpleMute
- PGCVisibility
- PlayerLocation
Plusieurs fichiers de la liste provenaient également de copies de plugins existants auxquelles du code supplémentaire avait été ajouté. C’est notamment le cas de certains plugins présentés sous des noms proches de projets légitimes. Le nom d’un projet ne suffit donc pas à vérifier un fichier : sa provenance et sa version exacte comptent également.
Les projets ont été retirés, mais le risque ne disparaît pas de votre ordinateur
Les signalements ont été transmis à CurseForge et Modrinth entre le 20 et le 24 octobre 2026. Les retraits ont ensuite eu lieu progressivement. Au 25 octobre, les 34 projets documentés n’étaient plus disponibles sur la plateforme où le malware avait été identifié.
Un représentant de CurseForge a également indiqué publiquement que l’équipe de modération avait enquêté sur les signalements, retiré les projets concernés de CurseForge et banni les auteurs responsables.
Le retrait empêche de nouveaux téléchargements depuis les pages concernées, mais il ne supprime évidemment pas les fichiers déjà présents sur les ordinateurs ou les serveurs. Un fichier malveillant qui a déjà été exécuté peut également avoir eu le temps de transmettre des données ou d’installer autre chose avant sa suppression.
Que faire si vous avez installé l’un de ces projets ?
La marche à suivre dépend du comportement du fichier concerné, mais quelques vérifications permettent de couvrir les principaux risques documentés. Si vous ne savez pas où se trouvent les fichiers installés, notre guide d’installation des mods Minecraft explique comment retrouver le dossier mods et gérer vos instances.
- Supprimez le fichier concerné de votre dossier de mods ou du dossier de plugins de votre serveur.
- Lancez une analyse antivirus complète si le fichier concerné était un mod ou faisait partie des projets capables de télécharger ou d’exécuter un programme.
- Pour un serveur Minecraft, examinez le dossier des plugins et recherchez les fichiers que vous n’avez pas installés vous-même.
- Si le projet concerné pouvait récupérer votre session Minecraft ou vos comptes de launcher, déconnectez les sessions actives de votre compte Microsoft puis changez votre mot de passe.
- Si le fichier pouvait récupérer des jetons Discord, changez également le mot de passe du compte Discord afin d’invalider les sessions existantes.
- Pour les fichiers capables de récupérer les mots de passe enregistrés dans le navigateur ou d’autres applications, modifiez les identifiants potentiellement exposés, en priorité pour les comptes les plus sensibles.
Il est important de ne pas appliquer automatiquement toutes ces mesures à chaque projet : un plugin qui téléchargeait du code caché n’avait pas nécessairement accès aux mêmes données qu’un mod conçu pour voler des sessions. En cas de doute sur la version installée, la prudence reste toutefois préférable.
Comment vérifier son dossier de mods ?
Pour les joueurs qui utilisent beaucoup de mods ou plusieurs instances Minecraft, vérifier les fichiers un par un peut rapidement devenir compliqué. Le scanner de Modgrade accepte un fichier individuel, un dossier de mods complet ou une instance provenant notamment de Prism Launcher, de l’application Modrinth ou de CurseForge.
Le fonctionnement est relativement simple : les fichiers et leurs noms ne sont pas téléversés. Une empreinte de chaque fichier est calculée directement dans le navigateur, puis cette empreinte est recherchée dans les données disponibles afin de reconnaître les fichiers déjà analysés.
Le scanner peut également signaler un fichier inconnu, mais cela ne signifie pas automatiquement qu’il contient un malware. À l’inverse, l’absence d’alerte ne constitue pas une garantie absolue : un fichier encore inconnu ou qui n’a pas été suffisamment analysé peut ne pas être identifié immédiatement.
À retenir si vous avez beaucoup de mods : Analysez l’instance réellement utilisée plutôt qu’une simple liste de noms. Plusieurs des problèmes documentés concernent une version ou un fichier particulier et non nécessairement toutes les versions publiées sous le même nom.
La liste pourrait encore évoluer
Les 34 projets ci-dessus correspondent à ceux qui sont publiquement documentés au 25 octobre 2026. Modgrade précise que cette page n’est pas nécessairement une liste exhaustive de tous les signalements transmis à CurseForge et Modrinth.
Cela ne signifie pas non plus que tous les autres mods sont automatiquement sûrs. L’analyse de code permet de repérer de nombreux comportements suspects, mais elle ne peut pas prouver qu’un fichier ne contient absolument rien de dangereux. Pour les joueurs, le meilleur réflexe reste donc de télécharger les projets depuis leur source habituelle, de vérifier l’auteur et la version utilisée et de rester particulièrement vigilant face aux copies ou aux fichiers ajoutés manuellement.